Sommaire
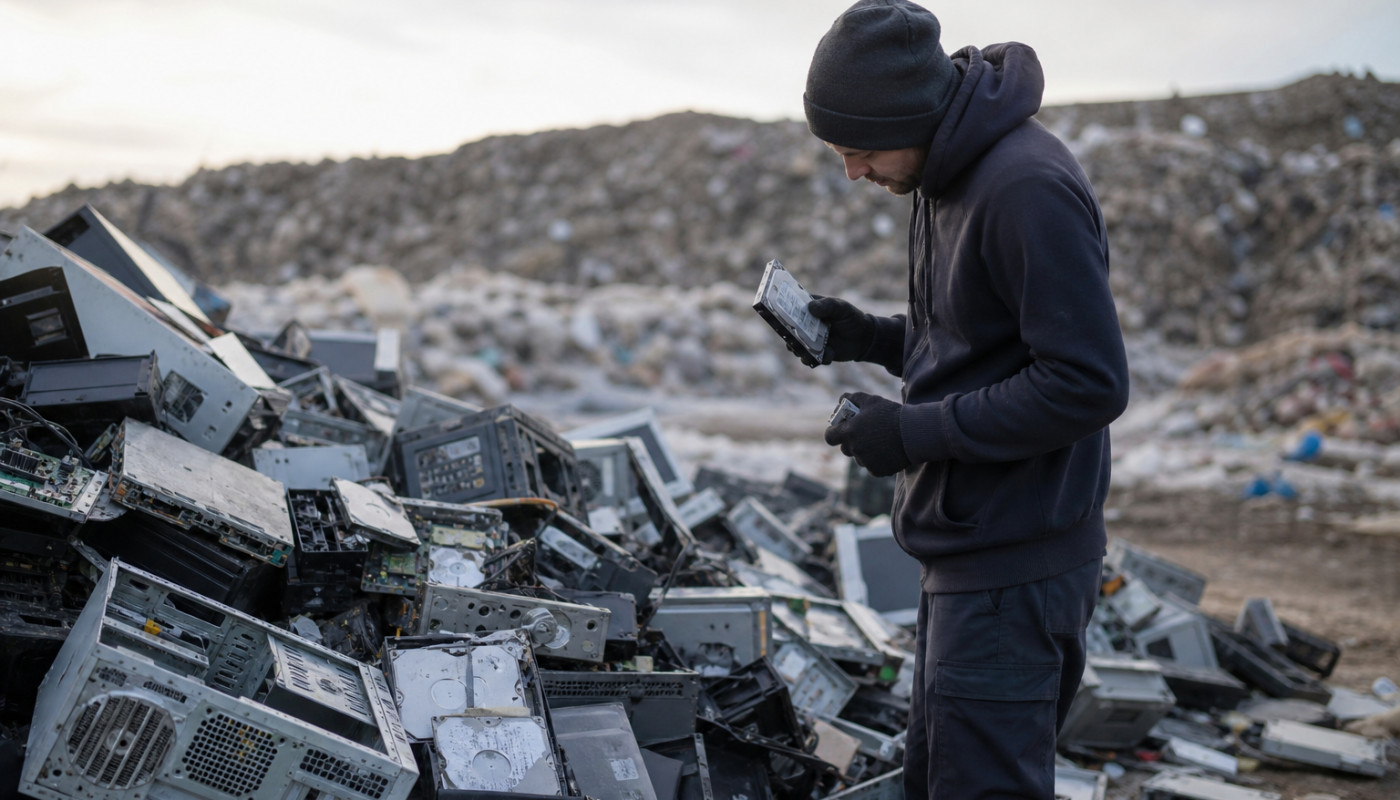
Un fichier « supprimé », un disque « formaté », une corbeille « vidée » : beaucoup d’utilisateurs pensent alors avoir tourné la page. Pourtant, la réalité technique raconte une autre histoire, et elle intéresse autant les particuliers que les entreprises, à l’heure où les fuites de données se monnayent et où le RGPD impose de savoir, précisément, ce que l’on fait des informations personnelles. Alors, que devient vraiment une donnée après la corbeille, et pourquoi des fragments peuvent-ils continuer à vivre, en silence, sur nos machines ?
Supprimer ne veut pas dire effacer
Ce que l’on jette disparaît-il vraiment ? Sur un ordinateur, la réponse est souvent non, et c’est précisément ce malentendu qui nourrit une partie des récupérations de données, qu’elles soient légitimes ou malveillantes. Quand vous placez un fichier dans la corbeille, le système d’exploitation se contente généralement de le déplacer dans un dossier spécial, puis, lorsque vous videz la corbeille, il retire surtout la référence du fichier dans la table d’allocation, autrement dit l’index qui dit au système où se trouvent les blocs de données. Le contenu, lui, peut rester physiquement présent sur le support tant qu’il n’a pas été réécrit par d’autres informations, c’est le principe même de la « suppression logique » : on enlève l’étiquette, pas le contenu.
Sur les disques durs mécaniques (HDD), cela se traduit par une persistance souvent longue si l’espace n’est pas réutilisé, et les outils de récupération peuvent parfois reconstituer des documents entiers, ou au moins des fragments exploitables. Sur les SSD, la situation est plus complexe : ces supports gèrent l’écriture différemment, et des mécanismes comme le wear leveling répartissent les écritures pour limiter l’usure, ce qui peut laisser des copies résiduelles dans des zones que l’utilisateur ne contrôle pas directement. La commande TRIM, déployée sur la plupart des systèmes modernes, vise justement à signaler au SSD que certains blocs ne sont plus utilisés, afin de permettre leur effacement interne, mais son efficacité dépend du matériel, du chiffrement, de l’état du disque, et des réglages système. Résultat : même dans un environnement « moderne », croire que vider la corbeille équivaut à une destruction est un raccourci, parfois coûteux.
SSD, TRIM, chiffrement : le trio piégeux
Le SSD a-t-il tout réglé ? Pas exactement, car il a surtout changé la nature du problème, et donc la manière d’y répondre. Contrairement aux HDD, un SSD ne peut pas réécrire proprement un bloc sans l’effacer au préalable, il travaille par pages et blocs, et il dispose d’un contrôleur qui décide où écrire réellement les données. Quand vous supprimez un fichier, le système marque des blocs comme disponibles, puis TRIM peut indiquer au SSD qu’il peut les considérer comme « libérés »; ensuite, le contrôleur effectuera, à son rythme, du garbage collection, c’est-à-dire un nettoyage interne qui consolide et efface des blocs entiers. Cela peut être rapide, ou différé, notamment si le disque est très sollicité.
Le chiffrement ajoute une couche, souvent bénéfique, mais pas magique. Sur de nombreux appareils, l’activation d’un chiffrement complet du disque réduit fortement l’intérêt d’une récupération brute, puisque les blocs résiduels sont illisibles sans clé; encore faut-il que la clé soit correctement protégée, que les sauvegardes ne laissent pas traîner des copies en clair, et que l’on comprenne le risque des métadonnées. Car ce qui trahit le contenu n’est pas seulement le contenu : noms de fichiers, arborescences, indexation, caches applicatifs, miniatures d’images, journaux système, et fichiers temporaires peuvent survivre, et reconstituer une histoire exploitable. Dans les organisations, c’est là que se niche un angle mort fréquent : on chiffre, mais on oublie les périphériques annexes, les exports, les synchronisations cloud, et les traces laissées par les logiciels, de la suite bureautique au navigateur.
Dans cet écosystème, un détail matériel peut aussi devenir central : la santé et la durée de vie du stockage, notamment sur les ordinateurs portables où SSD et batterie subissent une forte contrainte. Les ralentissements, les écritures avortées, ou l’usure générale peuvent perturber les routines de nettoyage interne, et compliquer les opérations de maintenance. Pour comprendre ces interactions, notamment sur les MacBook où l’équilibre entre performances, autonomie et gestion du stockage est fin, on peut en savoir plus en cliquant sur cette page, qui éclaire un aspect souvent sous-estimé de la longévité matérielle, avec des effets indirects sur la stabilité et les bonnes pratiques.
Récupération : du dépannage au risque juridique
Récupérer un fichier perdu, miracle ou menace ? Les deux, et c’est ce qui rend le sujet délicat, notamment dans un cadre professionnel. D’un côté, les solutions de récupération répondent à des situations très concrètes : suppression accidentelle, corruption d’un volume, panne, ou simple erreur de manipulation. De l’autre, la facilité relative avec laquelle on peut extraire des données résiduelles pose une question de sécurité : un ordinateur revendu, un disque jeté, une clé USB oubliée, et des informations sensibles peuvent ressortir, parfois des mois plus tard, sans que l’ancien propriétaire n’en ait conscience. Dans les affaires de fuite, l’origine n’est pas toujours une attaque sophistiquée, elle peut être un cycle de vie informatique mal maîtrisé.
Le sujet devient encore plus sensible avec les données personnelles, et donc avec le RGPD, qui impose des principes de minimisation, de limitation de conservation, et de sécurité adaptée au risque. En clair : si une organisation affirme avoir supprimé des données, mais qu’elles restent récupérables sur des postes déclassés, des sauvegardes non gérées, ou des supports réaffectés, elle s’expose à un problème de conformité, et potentiellement à des sanctions en cas d’incident. La CNIL rappelle régulièrement que la suppression doit être « effective » lorsque la finalité est atteinte, et que le responsable de traitement doit maîtriser les sous-traitants, les prestataires de maintenance, et le sort des équipements. Les audits internes, souvent centrés sur les serveurs et le cloud, oublient encore trop les postes utilisateurs, alors que c’est là que se trouvent des caches mails, des exports Excel, des scans, et des documents RH.
La frontière entre dépannage et intrusion se joue aussi dans l’accès aux outils. Certains logiciels grand public suffisent à retrouver des fragments, mais des méthodes plus avancées, comme l’analyse de l’espace non alloué, la reconstruction de partitions, ou l’imagerie forensique, exigent des compétences, et relèvent parfois d’un cadre d’enquête. Dans une entreprise, la récupération sur un poste d’un salarié touche vite à la confidentialité, au secret des correspondances, et au droit du travail; le geste technique doit donc s’accompagner d’un protocole, d’une traçabilité, et, si nécessaire, d’un avis juridique. La donnée, après la corbeille, n’est pas seulement une question d’octets : c’est un enjeu de preuve, de responsabilité, et de confiance.
Effacer vraiment : méthodes, limites, bons réflexes
Comment être sûr, alors ? Il n’existe pas de recette universelle, mais des méthodes éprouvées, à adapter au type de support, au niveau de sensibilité, et au contexte. Sur un HDD, l’écrasement de l’espace libre, ou l’effacement sécurisé par plusieurs passes, a longtemps été une référence, même si les standards ont évolué et que des passes multiples ne sont pas toujours nécessaires pour des usages non étatiques. Sur un SSD, l’écrasement classique est souvent inefficace, car le contrôleur peut réécrire ailleurs; on privilégie plutôt les commandes d’effacement sécurisé du fabricant, ou des fonctions type « secure erase »/« sanitize », qui demandent toutefois de la prudence et une bonne compréhension des outils. Dans tous les cas, le chiffrement complet du disque, activé tôt dans la vie de la machine, reste un levier majeur : en fin de cycle, détruire la clé de chiffrement revient à rendre les blocs résiduels inutilisables, à condition que le chiffrement ait été réellement en place et que les clés ne circulent pas.
Les bons réflexes commencent bien avant la revente ou le recyclage. D’abord, cartographier où vont les données : disque local, synchronisation cloud, sauvegardes automatiques, messagerie, archives, copies sur smartphone. Ensuite, maîtriser les sauvegardes, car elles sont le grand « après-corbeille » : supprimer un fichier sans gérer ses versions sauvegardées revient souvent à le conserver ailleurs, parfois longtemps, et parfois sans le vouloir. Enfin, documenter les procédures : qui efface, quand, avec quel outil, et comment on prouve que l’effacement a été fait. Dans une petite structure, cela peut tenir en quelques pages; dans une grande, cela devient un processus de gestion des actifs, avec inventaire, décommissionnement, et validation. La donnée ne disparaît pas parce qu’on l’a décidé, elle disparaît quand le support a été traité correctement.
Reste un point, souvent négligé : les appareils en fin de vie ne partent pas toujours en « effacement propre ». Un ordinateur peut être confié à un proche, donné à une association, ou retourné dans un circuit de reprise, et c’est précisément là que les informations personnelles, photos, documents administratifs, ou mots de passe enregistrés posent problème. Une réinitialisation d’usine n’est pas systématiquement un effacement sécurisé, surtout si l’on a multiplié les comptes, les partitions, ou les disques externes. La meilleure stratégie consiste à combiner chiffrement, effacement adapté au support, et, pour les données très sensibles, destruction physique ou filière certifiée. La corbeille, elle, n’est qu’un début.
Avant de céder un appareil, les gestes utiles
Prévoyez un créneau dédié, sauvegardez ce qui doit l’être, puis activez ou vérifiez le chiffrement du disque, lancez une procédure d’effacement adaptée au type de stockage, et réinitialisez l’appareil proprement. Pour un budget maîtrisé, des filières de reprise proposent parfois un effacement certifié, et certaines aides locales au réemploi orientent vers des acteurs agréés; pour un matériel professionnel, exigez une traçabilité écrite.
Similaire
Décryptage : la génération automatique d’images en éducation et formation
Pourquoi choisir son premier équipement n’est pas qu’une question de budget
Comment les technologies d'IA améliorent-elles l'efficacité des petites entreprises ?
Comment optimiser votre site WordPress pour un meilleur référencement ?
Comment le montage en direct transforme l'expérience d'achat de PC ?
Comment choisir entre les frameworks de développement web les plus populaires en 2025 ?
Comment les événements tech transforment-ils les stratégies d'entreprise ?
Comment les dernières technologies transforment-elles la sécurité des informations ?
Stratégies efficaces pour diminuer les temps d'arrêt système
Comment tirer profit des nouvelles technologies pour dynamiser votre entreprise ?
Stratégies pour une transformation digitale réussie en entreprise
Comment la réalité augmentée transforme le paysage du marketing digital ?
Découvrez les projets phares de la meilleure agence GEO 2025

Comment le portage salarial combine liberté de freelance et sécurité du salariat

Exploration des méthodes gratuites pour interagir avec l'IA en français

Guide pratique pour débutants sur la création de chatbots intelligents sans coder

Domotique et sécurité résidentielle comment les nouvelles technologies renforcent la protection de la maison

Exploration des méthodes créatives en photographie assistée par IA

Blockchain au-delà des cryptomonnaies applications innovantes dans divers secteurs

Comment les avancées en IA transforment la création de logos

Guide pratique pour s'inscrire et réussir une formation en intelligence artificielle

Récupération de données les meilleurs outils gratuits de 2023

Explorer les avantages de l'intelligence artificielle dans la gestion de contenu en ligne

Comparaison des processeurs à faible consommation pour les mini-PC
